01
Toestemming
Een tenantbeheerder keurt de beschreven alleen-lezen rechten expliciet goed.
Microsoft 365 assessment
Audit Microsoft 365 en Office 365 op MFA, Conditional Access, beheerders, e-mail, delen, gasten en risicovolle instellingen via alleen-lezen toegang.
Vraag een Microsoft 365 audit aan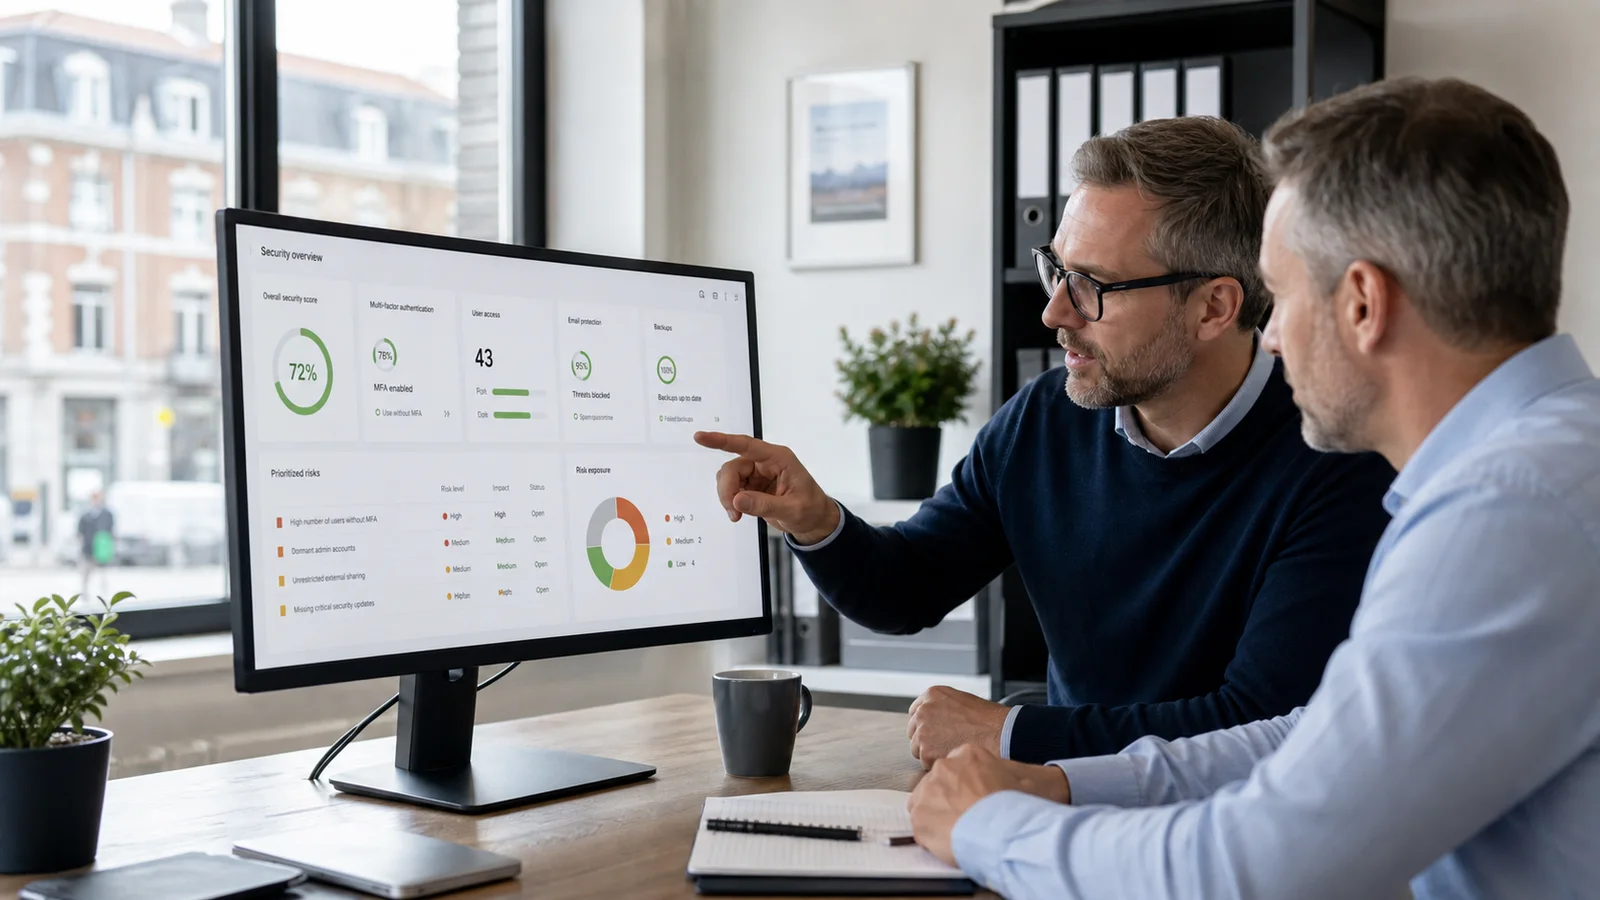
Kort gezegd
Een Microsoft 365 Security Audit controleert of identiteit, MFA, Conditional Access, beheerdersrollen, e-mailbeveiliging, gasttoegang, delen en auditinstellingen passen bij de manier waarop je bedrijf werkt. Met expliciete toestemming en zo beperkt mogelijke leesrechten krijgt iedere bevinding bewijs, risico, eigenaar en een herstelactie op volgorde van prioriteit.
Wanneer dit helpt
Oplevering
Aanpak
01
Een tenantbeheerder keurt de beschreven alleen-lezen rechten expliciet goed.
02
We halen configuratiegegevens en informatie over de beveiligingsstatus op zonder om wachtwoorden van gebruikers te vragen.
03
Bevindingen worden getoetst aan omvang, licenties, werkwijze en risico van de organisatie.
04
Je ontvangt wijzigingen op volgorde, verantwoordelijken en stappen om herstel te controleren.
Duidelijke grens
De audit verandert niet automatisch instellingen. Herstel krijgt een aparte goedkeuring en bevat tests en een terugvalplan wanneer wijzigingen toegang of e-mailbezorging kunnen raken.
Nee. Toegang verloopt via Microsoft OAuth en expliciete toestemming van een tenantbeheerder. Wachtwoorden worden niet met ons gedeeld.
Bij een gemiddelde MKB-tenant passen het verzamelen en beoordelen meestal binnen enkele werkdagen. De doorlooptijd hangt af van omvang, licenties, beschikbaar bewijs en eventuele interviews of herstelcontrole.
Je ontvangt een managementsamenvatting, onderbouwde bevindingen op prioriteit en een technische actielijst met eigenaar en controlestap. We leggen ook uit welke Microsoft-aanbevelingen niet passen bij je licenties of werkwijze.
Ja, binnen een apart goedgekeurde herstelscope. We leggen wijzigingen vast en testen belangrijke gevolgen voor toegang en e-mail.
Alleen voor zover relevante beveiligingsinformatie beschikbaar is via de afgesproken Microsoft-diensten en rechten. Een volledige endpointanalyse valt buiten deze audit.
Voor de start leggen we scope, benodigde toegang, bewijs, review en verwachte oplevering duidelijk vast.
Vraag een Microsoft 365 audit aan